OpenCode ระบุว่า ผู้โจมตีเจาะระบบเก่าของ OpenCode Console จนกระทบผู้ใช้ 1.4% และทำให้ API keys ของบางคนรั่วไหล ส่งผลให้เกิดค่าใช้จ่ายจาก OpenAI, Anthropic และ Google AI โดยไม่ได้รับอนุญาต
เหตุการณ์นี้จำกัดอยู่ที่ Console เท่านั้น ส่วนแอปโอเพนซอร์สและเครื่องมือ command-line ไม่ได้รับผลกระทบครับ
จุดที่ต้องเห็นจากเหตุการณ์
ประเด็นสำคัญคือช่องโหว่อยู่ใน OpenCode Console ซึ่งเป็น online platform ที่ผู้ใช้บางคนเก็บ API keys ไว้ใน workspaces ไม่ใช่ตัว OpenCode ทั้งหมด
ส่วนแอปโอเพนซอร์สและ command-line tool ไม่ได้รับผลกระทบ และ API keys ของสองส่วนนี้ไม่เคยส่งไปที่ OpenCode ดังนั้นไม่ควรเหมารวมว่าเครื่องมือทุกแบบของ OpenCode ถูกเจาะครับ
เมื่อแจ้งเตือนค่าใช้จ่ายดังขึ้นพร้อมกัน
นักพัฒนาคนหนึ่งเล่าว่า แจ้งเตือนค่าใช้จ่ายจาก OpenAI, Anthropic และ Google AI ดังขึ้นพร้อมกันในคืนเดียว ก่อนพบว่าบัญชีมีรายการใช้จ่ายที่ไม่ได้ทำเอง
จุดเสี่ยงคือ API keys ซึ่งทำหน้าที่เหมือนรหัสผ่านสำหรับเข้าใช้บริการ AI ถูกเก็บไว้ใน workspace บน OpenCode Console หากกุญแจเหล่านี้รั่ว ผู้โจมตีก็อาจนำไปใช้สร้างคำขอจำนวนมาก จนค่าใช้จ่ายไหลเข้าบัญชีเจ้าของได้ครับ
OpenCode อยู่ตรงไหนในระบบเครื่องมือเขียนโค้ดด้วย AI
OpenCode คือ coding agent แบบโอเพนซอร์สที่กำลังถูกใช้งานเป็นทางเลือกของ Claude Code และ Cursor โดยช่วยนักพัฒนาทำงานกับ AI ในกระบวนการเขียนโค้ด
ส่วน OpenCode Console คือแพลตฟอร์มออนไลน์ของ OpenCode ที่ผู้ใช้บางส่วนเก็บ API keys ไว้ใน workspace จุดนี้แยกจากแอปโอเพนซอร์สและ command-line tool ซึ่งแหล่งข่าวระบุว่าไม่ได้รับผลกระทบจากเหตุการณ์นี้
Console กับ OpenCode ตัวหลักเป็นคนละส่วนกัน
เหตุการณ์นี้เกิดกับระบบเก่าของ OpenCode Console ไม่ใช่ตัว OpenCode หลัก โดย keys ที่ถูกเปิดเผยอยู่ใน Console workspace ของผู้ใช้บางส่วน
| Factor | OpenCode Console | แอปโอเพนซอร์สและ command-line |
|---|---|---|
| ระบบที่เกี่ยวข้อง | ระบบเก่าของ Console | ไม่เกี่ยวข้องกับเหตุการณ์ |
| การจัดเก็บ keys | ผู้ใช้บางส่วนเก็บ API keys ใน workspace | แหล่งข่าวไม่ระบุว่ามีการเก็บ keys |
| ผลกระทบ | กระทบผู้ใช้ Console 1.4% | ไม่ถูกกระทบ |
ดังนั้นอย่าเหมารวมว่า OpenCode ทุกส่วนโดนเจาะ แหล่งข่าวไม่มีข้อมูลเปรียบเทียบรุ่นก่อน–รุ่นใหม่ มีเพียงการระบุขอบเขตของระบบที่เกี่ยวข้องเท่านั้น
จาก API key รั่วสู่ค่าใช้จ่ายหลายร้อยดอลลาร์
ลองนึกภาพว่าเก็บ API keys ไว้ใน workspace บน OpenCode Console แล้ว key ถูกเปิดออกมา ผู้โจมตีอาจนำไปใช้เรียกบริการ AI จน spending alerts จาก OpenAI, Anthropic และ Google AI เด้งขึ้นพร้อมกัน ขณะที่ผู้ใช้บางรายเจอค่าใช้จ่ายหลายร้อยดอลลาร์ และบางรายเกิน $1,000
หลังพบเหตุการณ์ Anthropic กับ Google บล็อก API keys ที่เชื่อว่ารั่ว ส่วน OpenAI ทำงานร่วมกับ OpenCode เพื่อคืนเงินให้ลูกค้าสำหรับเครดิตที่ถูกใช้ในการโจมตี ด้าน OpenCode ก็แจ้งว่าการคืนเงินสำหรับค่าใช้จ่ายที่ไม่ได้รับอนุญาตกำลังดำเนินการอยู่.
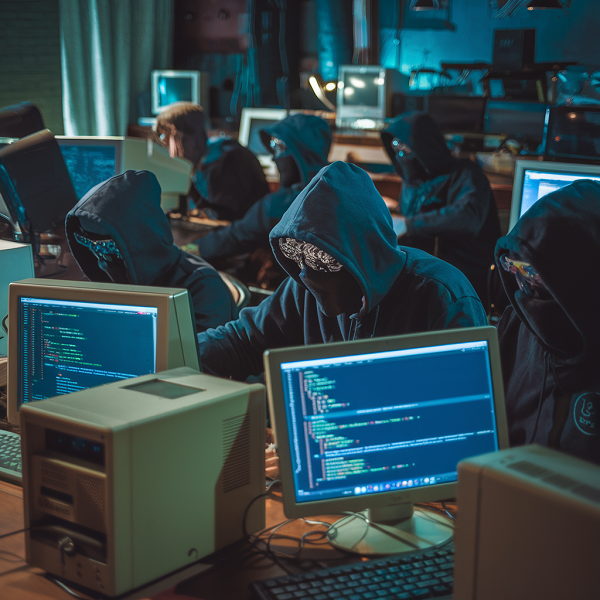
OpenCode เทียบกับ Claude Code และ Cursor
| Factor | OpenCode | Claude Code | Cursor |
|---|---|---|---|
| ลักษณะเครื่องมือ | open source AI coding agent | บริการที่ถูกใช้เป็นจุดเทียบ | บริการที่ถูกใช้เป็นจุดเทียบ |
| ตำแหน่งในข่าว | ถูกวางเป็นทางเลือกของทั้งสองบริการ | เป็นหนึ่งในบริการที่ OpenCode ใช้เทียบ | เป็นหนึ่งในบริการที่ OpenCode ใช้เทียบ |
แหล่งข่าวให้ข้อมูลชัดที่สุดเกี่ยวกับ OpenCode ว่าเป็นเครื่องมือเขียนโค้ดด้วย AI แบบ open source ส่วน Claude Code และ Cursor ถูกกล่าวถึงในฐานะบริการที่ OpenCode พยายามเป็นทางเลือกให้เท่านั้น จึงยังสรุปฟีเจอร์หรือความต่างด้านการใช้งานของทั้งสามตัวไม่ได้จากบทความนี้
จุดแข็งและจุดที่ต้องระวังจากเหตุการณ์นี้
ข้อดี
- +แจ้งผู้ใช้ที่ได้รับผลกระทบทางอีเมล
- +ประสานงานกับ OpenAI, Anthropic และ Google เพื่อปิด keys
- +ดำเนินการคืนเงินสำหรับค่าใช้จ่ายที่ไม่ได้รับอนุญาต
ข้อเสีย
- −ยังไม่เปิดเผยวิธีเจาะระบบและรายละเอียดการเก็บ keys
- −เหตุการณ์ยังอยู่ระหว่างดำเนินการ
- −ผู้ใช้ต้องเพิกถอนและเปลี่ยน keys กับผู้ให้บริการเอง
ค่าใช้จ่ายที่ไม่ได้อยู่ในบิลแรก
ความเสียหายไม่ได้จบแค่ยอดเรียกเก็บ ผู้ใช้บางรายเจอค่าใช้จ่ายหลักร้อยดอลลาร์ และบางรายมียอดมากกว่า 1,000 ดอลลาร์จากการใช้ API โดยไม่ได้รับอนุญาต
ฝั่งทีมก็ต้องเสียเวลาไล่ตรวจสอบเหตุการณ์และรับมือการโจมตีที่เกิดขึ้นต่อเนื่อง 48 ชั่วโมง ขณะที่ผู้ใช้ยังต้องเพิกถอนและเปลี่ยน API keys กับผู้ให้บริการแต่ละรายเอง ภาระจึงตกทั้งกับเจ้าของบัญชีและทีมที่ดูแลระบบเลย
เมื่อโมเดล AI ปฏิเสธงานป้องกันการโจมตี
เหตุการณ์นี้ชี้ว่า guardrails ยังแยกผู้ป้องกันออกจากผู้โจมตีได้ยาก เพราะโค้ดอันตรายที่ทีมต้องตรวจสอบอาจกระตุ้น safety filters จนโมเดลปฏิเสธงานวิเคราะห์ ทีมรักษาความปลอดภัยจึงต้องพึ่งโมเดลที่ได้รับอนุญาตสำหรับงาน defensive security เช่น Daybreak Blue
หากได้รับอีเมลแจ้งว่าได้รับผลกระทบ ให้เพิกถอน API keys ที่เกี่ยวข้อง แล้วเปลี่ยนเป็น keys ใหม่กับผู้ให้บริการแต่ละรายตามคำแนะนำของ OpenCode